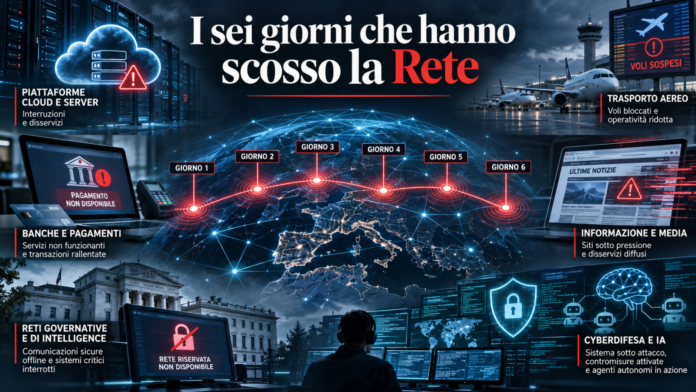
In meno di una settimana, tra il 12 e il 16 novembre, tre incidenti diversi hanno mostrato quanto è fragile la Rete su cui lavoriamo: il blocco mondiale di Microsoft 365, con Outlook, Teams e Copilot fuori uso per ore; il fermo di tutte le partenze aeree negli Stati Uniti ordinato dalla Federal Aviation Administration per un guasto di rete; e l’attacco alla piattaforma Optimizely, che ha portato codice malevolo sui siti di 178 organizzazioni, tra cui BBC, CNN, Zoom, IKEA e HSBC. Nessuna prova li collega, e chi parla di un unico attacco coordinato sbaglia. Ma messi in fila, come ha fatto Pasquale Russo, ingegnere ed esperto di intelligenza artificiale della Fondazione Aidr, in un’analisi intitolata I sei giorni che hanno scosso la Rete, raccontano una cosa che riguarda chiunque lavori o studi davanti a uno schermo: il nostro ufficio dipende da pochi fornitori, e quando uno inciampa ci fermiamo tutti.
Il primo colpo è arrivato giovedì 12 novembre, verso le 17 ora italiana, quando gli utenti di Outlook hanno cominciato a non ricevere la posta. Secondo Al Jazeera, Downdetector ha raccolto segnalazioni da 74 Paesi e territori in circa un’ora, e la mattina dopo i soli reclami su Outlook erano almeno 43.000 da 72 Paesi; in Asia si sono bloccati anche sistemi governativi a Singapore e in Giappone e la Corte suprema delle Filippine. Charles Lamanna, vicepresidente esecutivo di Microsoft, ha scritto su X che non c’era «alcuna indicazione» di un attacco informatico. L’azienda ha parlato di server diventati irraggiungibili e ha avviato il ritiro di una modifica di rete, senza dire se fosse quella la causa. Il giorno dopo è toccato al cielo americano: la FAA ha fermato i decolli in tutto il Paese per più di quattro ore, il terzo stop nazionale della sua storia dopo l’11 settembre 2001 e il blocco di 90 minuti del 2023.
La causa del fermo aereo, almeno in via preliminare, è quasi banale: secondo la FAA un router aggiornato settimane prima a El Dorado, in Arkansas, e un sito radar di Amarillo, in Texas, hanno inondato la rete con mille tentativi di connessione ogni quattro o cinque secondi, e l’apparato più vecchio non ha retto, trascinando con sé anche i router di riserva. Il segretario ai Trasporti Sean Duffy ha confermato l’aggiornamento dell’apparecchio. Il terzo episodio è invece un attacco vero, e il più istruttivo. Il 16 novembre qualcuno ha sfruttato una falla di Optimizely, un servizio molto usato per fare test sulle pagine web, e ha infilato codice JavaScript nei progetti dei clienti. Quel codice partiva dai server della stessa Optimizely, quindi i browser lo consideravano affidabile: sostituiva gli indirizzi dei portafogli di criptovalute, copiava i numeri di carta digitati nei moduli di pagamento dei siti e, su iPhone e iPad non aggiornati, provava a installare strumenti di attacco per iOS.
Il dato che nessuno racconta: solo il 15% era protetto
Ecco il numero che merita più attenzione dei titoli sui grandi marchi. Secondo l’analisi di Scott Helme di Report URI ripresa da Help Net Security, delle 178 organizzazioni colpite solo 24, cioè il 15%, avevano una Content Security Policy abbastanza rigida da bloccare lo script, mentre 68 non ne avevano nessuna. È una regola di poche righe che dice al browser da dove può caricare codice, e la maggior parte di banche, testate e piattaforme da milioni di utenti non l’aveva impostata come si deve. Le banche e le società finanziarie erano il gruppo più numeroso, con 32 nomi. Optimizely ha comunicato di aver corretto la vulnerabilità, rimosso il codice iniettato e messo in sicurezza gli account coinvolti, e i portafogli dell’attaccante hanno incassato circa 7.150 dollari in criptovalute prima di essere svuotati. Quanto sia stato rubato con le carte, invece, nessuno lo sa.
Che cosa ci insegna tutto questo, qui in Italia, a chi lavora in un ufficio, in uno studio professionale o in un’università? Tre cose molto concrete. La prima: chi ha fatto acquisti su uno dei siti coinvolti nei giorni intorno al 16 novembre farebbe bene a controllare l’estratto conto della carta e, se usa criptovalute, a ricontrollare ogni indirizzo di destinazione prima di confermare. La seconda: aggiornare iPhone e iPad non è una seccatura, perché il pericolo più grave colpiva proprio i sistemi operativi vecchi. La terza riguarda il lavoro di tutti i giorni: chi organizza un ufficio dovrebbe avere sempre un piano B quando la posta o le chat aziendali si fermano, che sia un numero di telefono condiviso, una copia locale dei documenti essenziali o un canale alternativo concordato prima, non durante l’emergenza.
Il nostro giudizio è questo: la vera notizia non sono gli hacker con l’intelligenza artificiale, che pure esistono e di cui si parla fin troppo, ma l’ordinaria trascuratezza di chi gestisce sistemi da cui dipendono milioni di persone. Un router aggiornato male, una modifica di rete da ritirare, una regola di sicurezza mai scritta: sono errori umani, da manuale, che nessun algoritmo ha bisogno di inventare. Per chi studia informatica, ingegneria o sicurezza è anche un’indicazione di carriera. Le aziende continueranno a cercare persone capaci di fare il lavoro noioso, cioè configurare bene, controllare i fornitori, scrivere le regole e verificarle. Ne abbiamo parlato raccontando come l’IA di OpenAI per la sicurezza informatica arriva alla NATO e cambia il lavoro degli analisti: gli strumenti diventano più potenti, ma la responsabilità resta di chi li usa.
Immagine: courtesy Fondazione Aidr, Ufficio stampa